 投稿者 投稿日: カテゴリー AIニュース

Googleは2026年11月16日、AIが人の介在なしに脆弱性の発見から攻撃までを実行した事例を初めて確認したと発表しました。
本記事は、EC支援19年・5,000社超の実績を持ち、AI導入支援は2023年から提供する株式会社オルセル(うるチカラ運営)が解説します。Googleの脅威インテリジェンス部門であるGTIGは、最新レポートGTIG AI Threat Trackerで、AIエージェントによる自動化されたサイバー攻撃が一線を越えたと警告しました。パッチ公開から攻撃までの時間が縮まり、WordPressプラグインやEC詐欺向けのフィッシング基盤まで名指しされています。自社サイトを運営するEC事業者にとって、セキュリティ更新の優先度を一段引き上げるべきニュースです。
Googleが確認したAI自動攻撃とは何か
AI自動攻撃とは、言語モデルを組み込んだエージェントが、脆弱性の調査、攻撃コードの作成、実行までを人の指示なしに連続して進める攻撃のことです。GTIGは公開状態になっていた攻撃者側のサーバーから、exploit_agentと呼ばれるマルチエージェント型の仕組みを発見しました。このツールは複数の大規模言語モデルとつながり、人気のWebアプリケーションについてパッチ前後のコードを継続的に比較し、修正箇所から脆弱性を割り出して攻撃コードを書き、自動で実行していたとされています。
侵入後の処理も自動化されていました。内部の偵察、総当たりによるログイン試行、Webシェルの設置に加え、他の攻撃者が置いたWebシェルの削除まで行い、被害者から盗まれたデータも見つかっています。設定ファイルにはロシア語のコメントが残り、被害の痕跡からはフランスのメディア・エンタメ・教育分野のサイトが狙われていたと分析されています。どのモデルが使われたか、被害サイトが何件あったかは公表されていません。
数字の面でも変化は鮮明です。GTIGの分析では、2026年1月から8月にかけて脆弱性の公開件数と攻撃コードの数がほぼ倍増しました。ゼロデイ攻撃は2025年の月平均8件から2026年は月11件に増え、8月には22件に跳ね上がっています。印刷管理ソフトPaperCutの事例では、公開から4日後に始まった攻撃が数百の組織に及び、侵入から数分でドメイン管理者権限まで奪われたと報告されています。
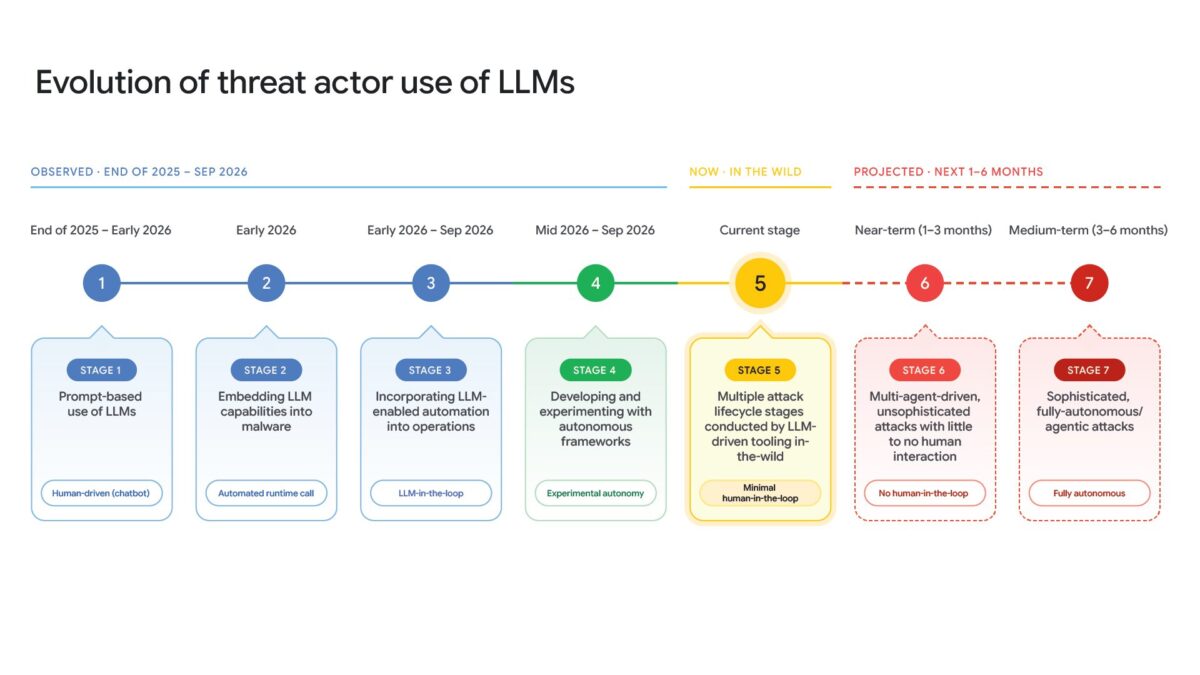
THE DECODERは、Googleが現状を成熟度タイムラインの高い段階に位置づけ、より強力な攻撃は数カ月先に迫っていると報じました。ただしレポート本文では段階の定義は示されておらず、細部は図版を確認する必要があります(要確認)。
日本のEC事業者にとっての論点
論点は大きく3つあります。1つ目は、自社でサーバーやCMSを管理しているECサイトほど影響を受けやすいことです。レポートでは、WordPressのブロック拡張プラグイン「Spectra」のバージョン2.19.25について、AIエージェントがアクセス制御のコードを解析した例が図示されています。日本でもWordPressとWooCommerce、EC-CUBEなどで自社ECを構築している事業者は少なくありません。攻撃者はパッチ公開後に修正差分を読み解く「nデイ」攻撃に集中しており、更新を数週間後回しにする運用は、AIが差分を解析する速度に追いつけなくなっています。一方、Shopifyや楽天市場、Amazonのような出店型・SaaS型の場合、基盤側の修正は事業者側で行いますが、追加したアプリや連携ツールの権限管理は店舗側の責任として残ります。
2つ目は、EC詐欺に特化したフィッシング基盤のAI化です。GTIGは、2026年3月に初めて確認された中国語圏のフィッシング代行サービス「Jieyou」がEC詐欺に焦点を当てており、6月の更新で自然言語の指示だけで偽サイトのテンプレートを変更できるチャットボットを追加したと指摘しました。ブランド名や商品ページを模した偽サイトを短時間で量産しやすくなるため、楽天市場やAmazonの出店者を装った偽ショップ、購入者をだますメールへの警戒がこれまで以上に必要です。
3つ目は、生成AIのAPIキー流出による金銭被害です。GTIGは、盗んだ認証情報でクラウドやLLMの利用枠を勝手に使う「LLMJacking」を取り上げ、1日の不正請求が10万ドルを超えた例や、累計で100万ドルに達した例を報告しています。公開GitHubに置かれた認証情報が侵入の入り口になったケースもありました。商品説明の自動生成や問い合わせ対応でChatGPTやClaude、GeminiのAPIを使い始めた店舗ほど、キーの保管場所と利用上限の設定を見直すべきです。
レポートは現在の自動攻撃について、ステルス性よりも速度を優先している点も強調しています。GTIGの言葉を借りれば、攻撃フレームワークは「速度と引き換えに隠密性を犠牲にしている」状態です。痕跡が残りやすい今のうちに、アクセスログを見る体制を整えておく価値は大きいと言えます。
今後の展望と初動アクション
GTIGは、ツールとモデルの成熟に伴って人の関与はさらに減り、隠密性も高まると予測しています。速度重視のサイバー犯罪グループは成功率が低くても攻撃範囲の広さで補うため、自律型ツールの導入を続ける可能性が高いと評価しています。中小規模のECサイトも、狙われにくいとは言えなくなりました。
初動として、まずCMS本体・テーマ・プラグイン・決済モジュールの更新を、公開から数日以内に適用する運用に切り替えることをおすすめします。使っていないプラグインは削除し、管理画面には二段階認証とIPアドレス制限をかけておくと、自動化された総当たり攻撃への耐性が上がります。次に、生成AIのAPIキーをソースコードや共有ドライブに直接書かず、環境変数や管理サービスで保管し、各社の管理画面で月額上限と利用アラートを設定してください。さらに、自社ブランドを使った偽サイトの検索監視と、顧客向けの注意喚起ページを用意しておくと、フィッシング被害が起きたときの初動が速くなります。
なお、GoogleはDeepMindとProject Zeroが開発した脆弱性探索AI「Big Sleep」や自動修正の「CodeMender」など、防御側でもAI活用を進めているとしています。最新モデルについてはGemini 4 Carbonの安全性レポートで、攻撃コード作成の依頼を拒否する多層防御を説明しています。攻撃も防御もAIが担う時代に入ったことを前提に、運用ルールを組み直す時期が来ています。
まとめ
Googleは、AIエージェントが人手を介さず脆弱性の発見から攻撃まで実行した事例を初めて確認しました。パッチ公開から攻撃までの期間が縮み、WordPressプラグインやEC詐欺向けのフィッシング基盤、APIキーの不正利用まで具体的なリスクが示されています。EC事業者は、更新の即日化、APIキーの管理と上限設定、偽サイト監視の3点から着手するのが現実的です。
参考文献
- Google Cloud Blog: GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold
- THE DECODER: Google warns that fully automated cyberattacks have arrived and will get worse fast
- Google DeepMind: Gemini 4 Carbon Safety Report
※うるチカラでは、生成AIの導入支援から運用最適化まで、貴社のEC事業に合わせたカスタマイズ提案を行っています。無料相談(30分)も実施中ですので、お気軽にお問い合わせください。
https://uruchikara.jp/contact/
引用元: THE DECODER
【監修】齋藤竹紘(株式会社オルセル代表 / 19年・5,000社のEC支援実績)
株式会社オルセル代表取締役 / うるチカラ編集長。19年・5,000社以上のEC支援実績を持ち、楽天市場・Amazon・Yahoo!ショッピング・Shopify・Shopee越境ECの実装ノウハウを保有。AI×ECに関する書籍を3冊執筆。「現場で使えるAI実装」を一次情報として発信しています。
この記事を読んだ人は、こんな記事も読んでいます