 投稿者 投稿日: カテゴリー AIニュース

格安のAI推論事業者経由で、プロンプト内の認証情報が盗まれていたことが判明しました。
セキュリティ企業のDragosが、約200万件の検証用プロンプトをAIサービスに送り、その行方を追跡した調査結果を公表しました。少なくとも3社の推論事業者で侵害の痕跡が見つかり、プロンプトに含まれていたクラウドの認証キーが実際に悪用されかけていたといいます。本記事は、EC支援19年・5,000社超の実績を持ち、AI導入支援は2023年から提供する株式会社オルセル(うるチカラ運営)が解説します。商品説明の自動生成や問い合わせ対応でAPI経由の生成AIを使うEC事業者にとって、「プロンプトがどこを通って誰に読まれるか」は、もはや無視できない論点になりました。
AI推論事業者で何が起きたか、200万件の追跡調査の中身
AI推論の中継業者が、利用者のプロンプトを読み取り、認証情報を盗み出していたことが確認されました。Dragosは2026年7月から11月までの約5か月間、二度と正規には使われない固有のURLや、使われた瞬間に検知できる偽のAWS認証情報(カナリアトークン)を埋め込んだプロンプトを送り続け、それらがどこで使われるかを監視しました。
THE DECODERの報道によると、最大の事例では数百件のAWSキーが収集され、事業者側が処理前に拒否したはずのリクエストからも抜き取られていました。盗まれたキーは数時間以内に試され、ストレージの探索や永続的なアクセス確保まで試みられたとされています。侵害された3社はいずれも、Dragosから通知を受けるまで被害に気づいていなかったと報じられています。
問題は外部からの侵入だけではありませんでした。AIモデルの販売市場(マーケットプレイス)に出品していた再販業者は、脆弱性を突くことなく、最安値で出品してログ機能を有効にするだけで顧客のプロンプトを閲覧・保持できたとDragosは指摘しています。さらに、データを保存しない設定である「Zero Data Retention(ZDR)」がうたわれていても守られていない例が複数あり、1回だけ送った検証用URLが2か月以上たってもアクセスされ続けたケースや、送信から24日後に中国企業の社内チャットに検証用リンクが現れたケースも報告されています。
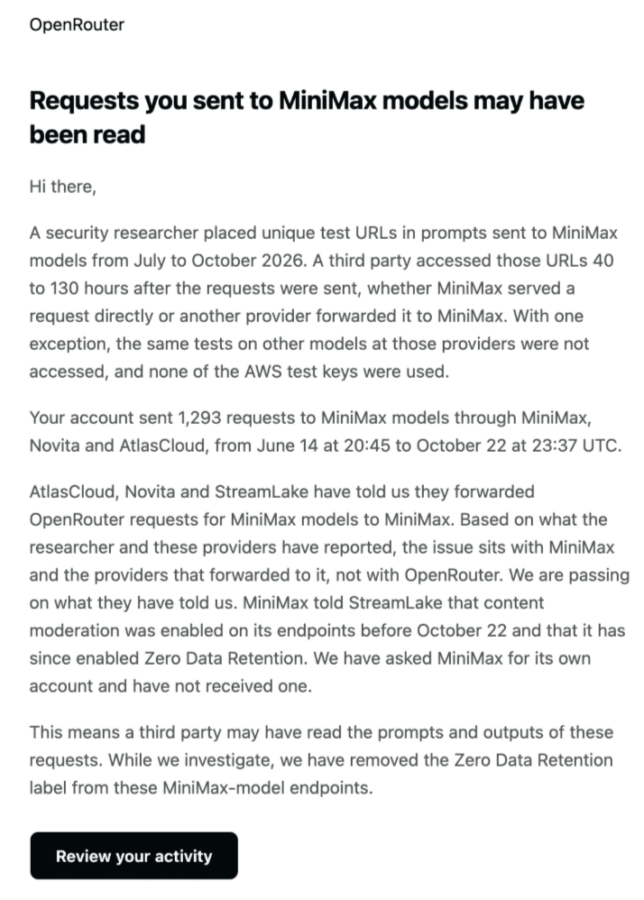
複数のAIモデルを1つのAPIで使えるようにする中継サービス、いわゆるAIルーターの大手OpenRouterは、2026年11月22日付の発表で、3つの推論事業者をプラットフォームから外し、125のエンドポイントをZDR対象から除外し、影響の可能性がある利用者全員に通知したと説明しています。同社自体への侵害は確認されていないとしており、影響を受けた事業者のうちNovita、Phala、Togetherはすでに初期報告を公開しています。
日本のEC事業者にとっての論点、プロンプトに何を入れているか
この問題がEC事業者に直結するのは、日々のAI活用でプロンプトに機密情報を入れがちだからです。たとえば、注文データを貼り付けてレビュー返信文を作らせる、問い合わせメールをそのまま要約させる、受注処理を自動化するスクリプトの不具合をAIに相談する際に設定ファイルごと貼る、といった使い方です。この場合、顧客の氏名や住所、楽天RMSのWEB APIのライセンスキーやShopifyのAdmin APIアクセストークン、AWSなどクラウドの認証情報がプロンプトに含まれてしまう可能性があります。
今回の調査が示したのは、こうした情報が「AIモデルの開発元」だけでなく、その間にいる中継業者や再販業者にも丸見えになりうるという事実です。Dragosによれば、AIルーターはリクエストを複数の事業者の間で何段階も転送することがあり、そのすべての段階でリクエストと応答の全文を読み取れます。料金の安さで自動的に経路が選ばれる設定にしている場合、利用者自身が知らないうちに素性のわからない事業者を通っていたということが起こりえます。
日本の制度面では、個人情報保護委員会が2023年6月に、生成AIサービスへ個人情報を含むプロンプトを入力する際の注意喚起を出しています。顧客情報をAIに送る行為は、利用目的の範囲内か、委託先の管理は十分かという観点で、個人情報保護法上の確認が必要になる場面があります。どの事業者を経由するのか把握できていない状態は、この管理の前提そのものが崩れていると考えるべきでしょう。
一方で、Dragosの最高研究責任者であるHD Mooreは、AIサービスの利用をやめる必要はないとしたうえで、プロンプトの送り先は自分で決めるべきもので、決めなければ最安値が勝手に決めてしまうという趣旨の警告をしています。AI活用を止めるのではなく、経路を管理する発想への切り替えが求められています。
今後の展望と、EC事業者が今週中にやるべき初動
まず取り組みたいのは、自社で使っているAIの接続経路の棚卸しです。ChatGPTやClaude、Geminiを各社の公式アプリや公式APIで直接使っているのか、AIルーターや格安の推論サービスを経由しているのかを洗い出します。外注先のツールや受注管理の連携サービスが裏側でどのAPIを使っているかも、契約書や仕様書で確認しておくと安心です。
次に、プロンプトに認証情報を入れない運用ルールを明文化します。APIキーやパスワード、トークンは、AIに相談する前に必ず伏せ字にすることを社内の決まりにするだけで、今回のような被害の大半は防げます。過去に設定ファイルやログをAIに貼り付けたことがある場合は、該当するキーを再発行(ローテーション)しておくのが確実です。
3つ目は、中継サービスを使う場合の設定確認です。OpenRouterのようなAIルーターでは、データを保存しない事業者だけに経路を限定する設定や、特定の事業者を除外する設定が用意されていることがあります。ただし今回、ZDRの表示があっても守られていない例が見つかった以上、設定だけに頼らず、顧客の個人情報は匿名化してから送る運用と組み合わせるのが現実的です。
今後は、OpenRouterが表明しているように、中継事業者側でも継続的な検証が広がると見られます。Dragosが用いたカナリアトークンの手法は企業が自前で導入することもでき、偽の認証情報を社内のプロンプトに紛れ込ませて漏洩を検知するという防御策が、セキュリティ担当者の間で定着していく可能性があります。
まとめ
約200万件のプロンプト追跡調査により、格安のAI推論事業者や再販業者の経路で、プロンプト内の認証情報や顧客データが読み取られ、悪用されかけていた実態が明らかになりました。日本のEC事業者は、AI活用を止めるのではなく、どの経路でAIを使っているかを把握し、APIキーや個人情報をプロンプトに入れない運用を徹底することが、当面の最優先の対策です。
参考文献
- Dragos「Three breaches, endless leaks: Your AI supply chain needs canaries」
- OpenRouter「Data Processing Incidents on Inference Providers」
- Together AI「Security event: prompt leakage for requests in June and July of 2026」
- 個人情報保護委員会「生成AIサービスの利用に関する注意喚起等について」
- THE DECODER「Security researchers show how cheap AI inference providers steal keys and snoop on users」
※うるチカラでは、生成AIの導入支援から運用最適化まで、貴社のEC事業に合わせたカスタマイズ提案を行っています。無料相談(30分)も実施中ですので、お気軽にお問い合わせください。
https://uruchikara.jp/contact/
引用元: THE DECODER
【監修】齋藤竹紘(株式会社オルセル代表 / 19年・5,000社のEC支援実績)
株式会社オルセル代表取締役 / うるチカラ編集長。19年・5,000社以上のEC支援実績を持ち、楽天市場・Amazon・Yahoo!ショッピング・Shopify・Shopee越境ECの実装ノウハウを保有。AI×ECに関する書籍を3冊執筆。「現場で使えるAI実装」を一次情報として発信しています。
この記事を読んだ人は、こんな記事も読んでいます