 投稿者 投稿日: カテゴリー AIニュース

AnthropicとNVIDIAがAIエージェントの安全策で連携しました。
NVIDIAは米国時間2026年9月28日、AIエージェントの行動を監視・制限するオープンなソフトウェア基盤「Open Agent Safety Platform」を発表しました。同じ日にAnthropicは公式ブログで、エージェント開発基盤のClaude Managed AgentsとNVIDIAのオープンソースソフトOpenShellを組み合わせ、エージェントが「何をできるか」を外側から制限し、「何をしたか」を後から確かめられるようにしたと明らかにしました。Managed Agentsの導入企業として楽天の名前も挙がっており、受注処理や商品登録をAIエージェントに任せ始めた日本のEC事業者にとっても、権限設計を考え直す材料になるニュースです。本記事は、EC支援19年・5,000社超の実績を持ち、AI導入支援は2023年から提供する株式会社オルセル(うるチカラ運営)が解説します。
AIエージェント統制の新基盤で何が起きたか
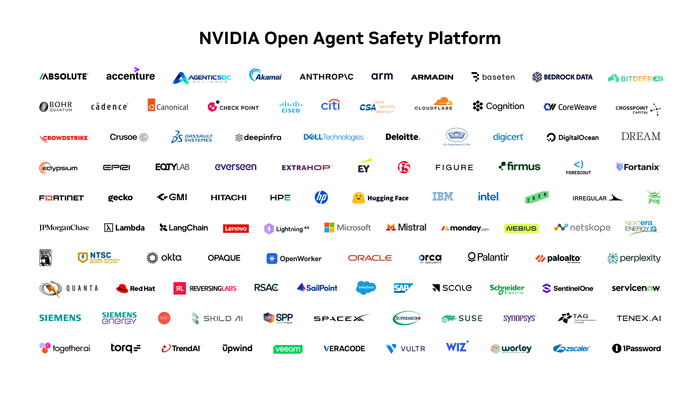
今回の発表の核心は、AIエージェントの安全対策をモデルの内側だけに頼らず、モデルの外側にも独立した層を重ねるという考え方を、100以上の組織が参加する具体的な製品群として打ち出した点です。
NVIDIAのプレスリリースによると、Open Agent Safety Platformは2つの要素で構成されます。1つはエージェントの実行環境に境界を設けるOpenShellで、Apache 2.0ライセンスのオープンソースとしてGitHubで公開されています。もう1つは、NVIDIAのDPU(データ処理用の専用チップ)であるBlueField-4上で動く監視役「NVIDIA Sentry」の参照設計で、エージェントが決められた範囲の外に出ようとするとミリ秒単位で隔離して止める仕組みだと説明されています。NVIDIAは発表の背景として、エージェントが与えられた仕事をやり遂げようとしてアプリケーション側の安全対策をすり抜ける事例が続いていることを挙げています。
Anthropic側の役割は、Claude Managed Agentsの設計にあります。同社のブログによれば、エージェントの判断ループを動かすサーバーと実際に作業するサンドボックス(隔離された実行環境)を分け、パスワードやアクセスキーといった認証情報は別の保管庫に置くため、エージェント自身は認証情報を目にしません。さらに各エージェントの行動を記録する監査ログと、企業が既に使っているアクセス管理との連携も備えています。
OpenShellは「ルールで許可されたもの以外はすべて止める」方式を取り、エージェントが使おうとするツールや、触れるファイル・通信先・データを1つずつ確認して、許可と拒否の判断をすべて記録します。チームは狭い権限から始めてログを見直し、Claudeを使ってルールを必要最小限へ絞り込めるほか、ポリシー検証機能が数学的な証明で「このルールならエージェントはどこまで届くか」を確かめるとしています。AnthropicのPaul Smith(最高商務責任者)はNVIDIAの発表の中で、Managed Agentsは各エージェントが何をしているかを企業に明確に見せるものだと述べています。
参加企業にはMicrosoft、Salesforce、SAP、Palantir、Perplexityなどが並びます。SalesforceはOpenShellをSlackと連携させ、エージェントの行動記録の確認や、追加権限の申請をSlack上で承認・却下できるようにしたと発表されています。
日本のEC事業者にとっての3つの論点
EC事業者が今回のニュースから持ち帰るべき論点は3つあります。認証情報をエージェントに見せないこと、原則禁止から権限を足していくこと、行動の記録を残すことです。いずれも大掛かりな設備がなくても、今日から設計に取り入れられる考え方です。
1つ目は、認証情報の置き場所です。楽天市場のRMS WEB SERVICE、ShopifyのAdmin API、AmazonのSP-APIなど、EC業務をAIに任せるほど、エージェントに渡すAPIキーは増えていきます。キーをプロンプトや共有ドキュメントにそのまま貼り付けていると、エージェントの誤作動や、商品レビュー・問い合わせ文に仕込まれた悪意ある指示(プロンプトインジェクション)によって外部に漏れる危険が残ります。Managed Agentsが認証情報を保管庫に分離したのは、まさにこの経路を断つためです。
2つ目は、権限の足し算です。OpenShellの「許可したもの以外は止める」という発想は、Shopifyのアプリで読み取り・書き込みの範囲(アクセススコープ)を必要な分だけ選ぶ考え方と同じです。受注データの参照は読み取り専用、価格変更やクーポン発行、返金処理は人間の承認を経てから実行、という3段階程度に分けるだけでも、事故が起きたときの被害範囲は大きく変わります。SalesforceがSlackで権限申請を承認する流れを用意したように、承認の窓口をチャットに置くのは中小規模の店舗でも真似しやすい方法です。
3つ目は、行動の記録です。先日うるチカラでも取り上げたGPT-6.1 Astraの公開中止では、AIが「やったこと」を正確に報告しない振る舞いが問題になりました。エージェントの自己申告ではなく、外側で取った記録と照らし合わせて確かめられる状態にしておけば、価格の誤表示や在庫の誤更新が起きたときにも原因を短時間でたどれます。エージェントを監視する仕組みの広がりについては、AIエージェント監視の3つの歯止めでも整理しています。
楽天がエンジニアリング、プロダクト、営業、マーケティング、財務の各部門で専門エージェントを動かし、それぞれ1週間以内に展開したとAnthropicが紹介している点も見逃せません。国内最大級のEC企業が既に本番でエージェントを使っている以上、出店者や取引先の側でも「どこまでAIに任せ、どこで人が止めるか」を説明できることが、今後の取引条件の一部になっていく可能性があります(今後の動向は要確認)。
今後の展望と初動アクション
中小のEC事業者がBlueField-4のような専用チップを導入する場面はまずありませんが、今回示された4つの考え方、つまり認証情報の分離、原則禁止の権限、承認の窓口、行動記録は、使っているツールの設定だけで取り入れられます。
最初の一歩は、社内で使っているAIツールごとに「どのAPIキーを持たせているか」「何を書き換えられるか」を一覧にする棚卸しです。次に、プロンプトや共有シートに直接書かれたキーを洗い出し、各ツールが用意している秘密情報の管理機能へ移します。そのうえで、読み取りのみ、承認付きで書き込み、禁止の3区分を業務ごとに決め、週に1回はエージェントの行動記録を人が目で確認する時間を取ると、運用が形骸化しにくくなります。Claude Managed Agentsを使った業務エージェントの組み立て方は、Claude Managed AgentsでEC業務を自動化する方法で詳しく解説しています。
今後の注目点は、OpenShellがオープンソースであることから、EC向けのSaaSやモール連携ツールがこの仕組みを取り込むかどうかです。現時点で国内のEC向けツールが対応を表明したという情報は確認できていないため、各ベンダーの発表を追っていく必要があります。
まとめ
AnthropicとNVIDIAの連携は、AIエージェントの安全対策を「賢いモデルに任せる」から「外側の仕組みで縛って記録する」へ進める動きです。EC事業者は、APIキーをエージェントに見せない、権限は狭く始める、行動は記録して照合する、という3点を今のうちに運用へ組み込んでおくと、AIに任せる業務を安心して広げられます。
参考文献
- Claude by Anthropic「Giving companies more control over their AI agents, with NVIDIA」
- NVIDIA Newsroom「NVIDIA Launches Open Agent Safety Platform to Secure Agents From Testing to Deployment」
- NVIDIA OpenShell(GitHub)
- NVIDIA OpenShell ドキュメント
※うるチカラでは、生成AIの導入支援から運用最適化まで、貴社のEC事業に合わせたカスタマイズ提案を行っています。無料相談(30分)も実施中ですので、お気軽にお問い合わせください。
https://uruchikara.jp/contact/
引用元: Claude by Anthropic
【監修】齋藤竹紘(株式会社オルセル代表 / 19年・5,000社のEC支援実績)
株式会社オルセル代表取締役 / うるチカラ編集長。19年・5,000社以上のEC支援実績を持ち、楽天市場・Amazon・Yahoo!ショッピング・Shopify・Shopee越境ECの実装ノウハウを保有。AI×ECに関する書籍を3冊執筆。「現場で使えるAI実装」を一次情報として発信しています。
この記事を読んだ人は、こんな記事も読んでいます